Rançongiciel : que faire dans la première heure ?
6 octobre 2026
Compte administrateur et compte d’urgence Microsoft 365
7 octobre 2026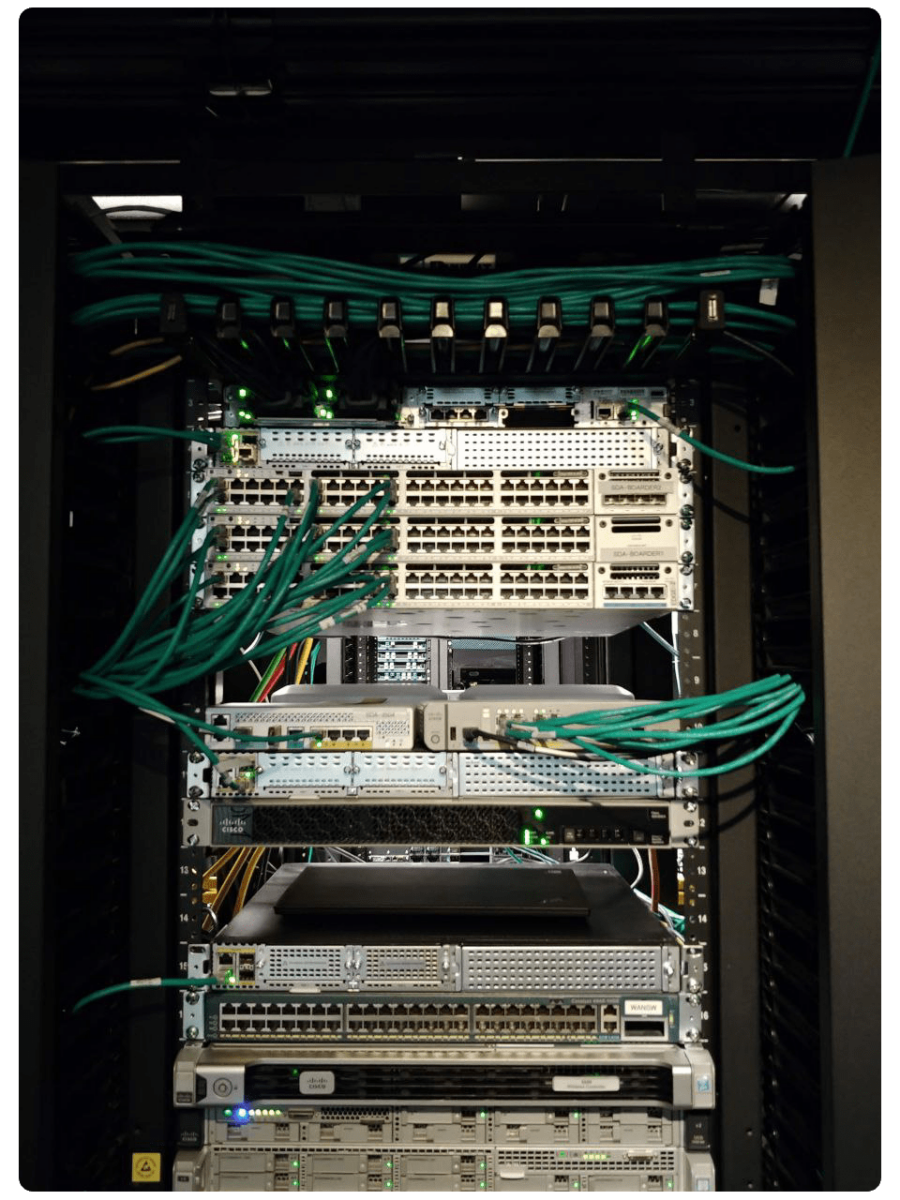
Un client attend à l’accueil et demande le mot de passe du Wi-Fi. Dans bien des PME, on lui donne celui des employés. Son téléphone se retrouve alors sur le même réseau que les postes de travail, l’imprimante et le serveur de fichiers. Le Centre canadien pour la cybersécurité consacre une fiche entière à ce sujet. Sa réponse est simple : les invités ont leur propre réseau, un point d’accès à Internet distinct de votre réseau principal (ITSAP.80.023).
Pourquoi c’est important
Le Centre canadien note que les auteurs de menace ciblent souvent les réseaux Wi-Fi invités. Pour une organisation, un réseau invité séparé réduit les risques que des attaquants accèdent aux appareils et à l’information du réseau principal (ITSAP.80.023).
Le raisonnement est le même dans ses autres publications. Sa fiche sur le Wi-Fi en organisation demande que le trafic des invités soit séparé du trafic normal de l’entreprise (ITSAP.80.009). Ses contrôles de base pour les petites et moyennes organisations vont plus loin : une organisation ne devrait jamais relier un réseau Wi-Fi public à ses réseaux et à ses ressources internes, comme les imprimantes ou les systèmes audiovisuels (contrôles de base, BC.9.5).
Un visiteur n’a pas besoin de voir votre serveur. Son appareil, que vous ne gérez pas, n’a rien à faire sur le même réseau que vos données.
1. Créer un réseau invité distinct
La plupart des routeurs et des bornes d’entreprise offrent un réseau invité. Pensez cybersécurité recommande de lui donner un nom et un mot de passe uniques, différents de ceux du réseau des employés (Pensez cybersécurité).
Le Centre canadien précise le moyen technique : des réseaux locaux virtuels (VLAN) qui empêchent les invités et leurs appareils d’interagir avec le réseau principal (ITSAP.80.023). Sa publication technique sur la sécurité du Wi-Fi demande de segmenter le réseau en zones de sécurité, avec un VLAN pour chaque nom de réseau (SSID) (ITSP.80.002). Entre les deux zones, le pare-feu décide de ce qui passe : les contrôles de base parlent d’isoler le réseau Wi-Fi au moyen d’un coupe-feu (contrôles de base).
2. Isoler les invités les uns des autres
Séparer les invités de vos postes ne suffit pas toujours. La même publication technique recommande d’activer l’isolation des clients, pour éviter que les appareils connectés au réseau invité échangent les uns avec les autres (ITSP.80.002). Le téléphone d’un visiteur n’a pas à voir l’ordinateur portable d’un autre.
3. Chiffrer avec WPA3, ou au moins WPA2
Le Centre canadien recommande les protocoles de sécurité WPA2 ou WPA3 pour le réseau invité (ITSAP.80.023), et présente WPA3 comme la méthode de chiffrement la plus robuste à l’heure actuelle (ITSAP.80.009). Pour tout nouvel équipement, sa publication technique demande WPA3 (ITSP.80.002).
4. Changer les mots de passe par défaut
Plusieurs appareils sans fil sont livrés avec des paramètres par défaut non sécurisés (ITSP.80.002). Le Centre canadien demande de changer les mots de passe par défaut du réseau et du compte d’administrateur du routeur (ITSAP.80.009). Pensez cybersécurité rappelle que s’ils n’ont jamais été changés, ils sont probablement inscrits au dos du routeur (Pensez cybersécurité), à la vue de quiconque passe devant.
5. Garder le matériel à jour
Le Centre canadien demande de mettre à jour le routeur et son micrologiciel (ITSAP.80.023). Sa publication technique donne un exemple réel : en 2015, une faille dans des routeurs de la marque ANTLabs a mené à des intrusions dans 277 hôtels, centres de congrès et centres de données (ITSP.80.002). Un appareil oublié dans un placard reste une porte d’entrée.
Et si l’abonnement Internet était séparé ?
Pour aller plus loin, la fiche du Centre canadien sur le Wi-Fi en organisation suggère d’envisager un abonnement Internet distinct pour l’accès invité (ITSAP.80.009). Les invités ne partagent alors même plus votre lien vers Internet.
Deux situations fréquentes dans les PME
Le réseau invité existe, mais il passe par le même réseau que les postes parce que personne n’a configuré le VLAN. Ou bien il n’existe pas, et le mot de passe des employés est affiché au mur de la salle de réunion. C’est ce que notre article sur le Wi-Fi d’un bureau qui grandit appelle un réseau plat. La segmentation se règle au moment de concevoir le réseau ; c’est le cœur de nos pages Réseautique d’entreprise et Wi-Fi Aruba.
Questions fréquentes
Faut-il un réseau Wi-Fi séparé pour les invités ?
Oui : le Centre canadien pour la cybersécurité recommande un réseau invité distinct du réseau principal, pour réduire les risques que des attaquants accèdent aux appareils et à l’information de l’entreprise.
WPA2 ou WPA3 pour le Wi-Fi des invités ?
Le Centre canadien recommande WPA2 ou WPA3, présente WPA3 comme le chiffrement le plus robuste à l’heure actuelle, et le demande pour tout nouvel équipement.
Qu’est-ce que l’isolation des clients ?
Un réglage du réseau sans fil qui empêche les appareils connectés au réseau invité d’échanger les uns avec les autres ; le Centre canadien recommande de l’activer.
Et maintenant ?
Vous ne savez pas si vos invités sont vraiment séparés de vos postes et de votre serveur ? Demandez l’analyse réseau gratuite de MPJM, offerte aux entreprises de 10 postes et plus.
P.-S. Seize questions, huit domaines, un portrait clair de vos forces et de vos angles morts : commencer l’évaluation.